

コモンプラクティスがまだない ——TEEを"実際に動かす"ために、CC Labが解いている問題
公開日:2026.10.07
企業の重要データやプライバシーを守りながら、高度なデータ利活用やAI活用を実現する「Confidential Computing(以下CC)」領域。その最前線で基盤技術の研究開発(R&D)を担うのが、AcompanyのCC Labです。
本特集では、CCの研究・実装に取り組むCC Labのメンバーを紹介します。第1回は、マネージャーを務める林さんです。
暗号技術の研究からキャリアをスタートさせ、現在は「最先端技術をいかに現実社会に適用させるか」という難題に向き合う林。入社から1年以上が経過した今、CCを取り巻く世界はどう変化し、どのような技術的障壁が存在するのか。そして、それを超えていくエンジニアリングの面白さとは何なのかを聞きました。
【プロフィール】
林 卓也(Takuya Hayashi):CC Lab マネージャー
大学時代より暗号の解読や安全性評価の研究に携わり、与えられた計算機環境で処理を極限まで高速化する技術に魅せられる。博士号取得後、情報通信研究機構(NICT)に入所し、暗号解読や準同型暗号などの高速実装に従事。その後、デジタルガレージ、NECでの研究開発を経てAcompanyへ参画。現在はマネージャーとしてR&D戦略を推進している。
「暗号への攻撃」から「暗号の高速化」へ
ー まずは林さんのこれまでのキャリアから教えてください。もともとどのような領域をご専門とされていたのでしょうか?
林: 学生時代から一貫して暗号領域に携わってきましたが、厳密に言えば「新しい暗号方式をつくる研究者」ではなく、「暗号のエンジニア」としてキャリアを歩んできました。
学部時代に最初に取り組んだのは「暗号の攻撃(解読)」の研究です。最新の最速アルゴリズムに基づき、「現在の計算機リソースで解読するのにどれだけの計算量が必要か」「現在の鍵のパラメータ長はこれで安全と言えるか」といった安全性評価を行っていました。
制限なしに今ある計算機を限界まで回し、どれだけ早く解読できるかを突き詰める。そのパズルのような面白さに魅せられていきました。解読の構造を理解する過程で、コンピューター上でどう実装するか、いかに並列化して計算速度を上げるかという視点が養われ、自然と高速化の技術に視野が広がっていきました。
ただ、暗号の解読は研究として非常に重要である一方、本質的に難しい問題に取り組むためブレイクスルーが出にくく、成果(論文)を出し続けるのが困難である側面があります。長期的スパンで取り組むテーマとして置きつつ、研究室で誰も手をつけていなかった「暗号の高速実装」に領域をシフトしていきました。
ー「暗号のエンジニア」「高速実装」について、具体的に教えてください
林: 論文に書かれている暗号方式は、基本的に「数式」の形でしか表現されていません。しかし、それを実際にコンピューター上で動かすとなると、数式の行間にある複雑な処理をソフトウェアに落とし込む必要があります。
私のコアスコープは、それを「CPU命令レベルでいかに最適化し、高速に動かすか」です。「このCPUの命令セットなら、このクロック数で何並列で動くから、こう組み替えるのが最速だ」と試行錯誤する。まさに「CPUと仲良くなる」ような感覚で、泥臭くパズルを組み上げていく作業です。
博士号を取得した後は、情報通信研究機構(NICT)に入所し、解読や準同型暗号を含む暗号技術の高速実装に取り組みました。その後、デジタルガレージやNECでの研究開発を経て、Acompanyへと至ります。
「理論上の美しさ」より「現実解」。AcompanyでTEEを使う側に回る決断
ー 途中でNECに移られ、そこでも研究を続けられていたとのことですが、なぜ最終的にAcompanyへ参画されたのでしょうか?
林: NEC時代は、古川潤さん(マルチパーティ計算の世界的研究者の一人)と一緒に、ハードウェアから新たなTEE(Trusted Execution Environment:信頼実行環境)を作り出すという非常に足の長い研究に携わっていました。
ですが、ハードウェアからTEE自体の安全性を構築していく取り組みは、想像以上に難易度が高く、容易に形にできるものではありませんでした。また、大企業の中で「すぐには収益に直結しにくい基礎研究」を継続することの難しさにも直面していました。
一方で、秘匿計算のための暗号技術には、完全準同型暗号やマルチパーティ計算(MPC)などがあります。理論的にも美しく、研究対象として非常に面白いものであるものの、処理速度の観点で実用化にはまだ高いハードルがあります。暗号研究者の立場からすると、IntelやAMDなどのハードウェアベンダーを信用することを前提とするTEEには「気持ち悪さ」が少なからずありました。しかし、今すぐ社会の秘匿計算ニーズに応える「現実解」としては、TEEしかあり得ないとも感じていました。
ー 研究から、既存のTEEを活用するフェーズへ舵を切ったのですね。
林: Acompany自体は過去にCEOの高橋さんとの接点があったことから認知していました。ただ、当時の印象を正直に言うと、「研究内容の深さや技術レベルがわかっておらず、どこまでこの領域に真剣に向き合っているかわからない」というものでした。
そんな中、Acompanyのエンジニアである櫻井さんの書いた技術記事を目にする機会がありました。内容を読むと、単なる表面的な技術の利用ではなく、非常に深いレベルでリサーチと実装が行われていることが伝わってきました。
その後、取締役の近藤さんから声をかけられてカジュアル面談をしました。「信頼できる人たちと、現実解であるTEEを徹底的に使い倒す研究・開発に回る面白さ」に惹かれ、入社を決めました。
Confidential VM移行に伴う「見通しの悪さ」――カーネルとアプリケーションを繋ぐ低レイヤーの戦い
ー 林さんが入社されて1年以上が経ちました。CCを取り巻くマクロ環境や業務にはどのような変化がありましたか?
林: ビジネス・技術の両面で環境は劇的に良くなっています。Appleが「Private Cloud Compute」でTEEの採用を打ち出したことや、主要クラウドベンダーの対応が進んだことで、顧客の経営層レベルまで「クラウドにデータを預けるならCCが必要」という認識が広がり始めました。以前のように「なぜ安全と言えるのか」という初歩的な議論からスタートするのではなく、最初から「PoCや本番運用をどう進めるか」という具体性のある商談が急増しています。
また、社内プロダクトの基盤も、従来のプロセス単位で隔離する「Intel SGX」から、仮想マシン単位でまるごと保護する「Confidential VM(以下CVM)」へとシフトしました。これによって特定の高度な実装依存が減り、ソフトウェアとしての扱いやすさは飛躍的に向上しました。
ー 一方で、CVMシフトによって新たに生じた「技術的な壁」や「課題」とは何でしょうか?
林: 一言で言えば、「リモートアテステーション(Remote Attestation:遠隔検証 以下RA)の見通しの悪さ」です。リモートアテステーションとは、「隔離環境の中で、正しく意図したプログラムが改ざんされずに動いているか」を外部から暗号学的に検証する仕組みです。
SGXの場合はアプリケーション(プロセス)単位で保護していたため、アプリケーションの検証が直接的でした。一方、CVMではVM全体の状態やブートチェーンを検証できるものの、その上で動くアプリケーションまで自動的に保証されるわけではありません。アプリケーションが改ざんされていないことまで担保するには、Kernelからアプリケーションまで測定の「チェーン」をつなぎ、検証できる仕組みを設計する必要があります。
ー Kernelからアプリケーションへと信頼を繋ぐ処理において、何が難しいのでしょうか?
林: Linux KernelのIMA(Integrity Measurement Architecture)という機能を使ってファイルアクセスのログを取り、アテステーションに組み込む手法などがありますが、現行の標準実装には様々な仕様の隙間や潜在的なバグが存在します(※CC Labのインターン生の伊藤さんが、Intel TDX における実装の問題に対する修正アプローチを論文として発表予定[Intel TDXにおいてIMA測定値をRTMRへ反映するカーネルモジュールの設計と実装]です)。
さらに根深い問題として、「起動時のアテステーションだけでは、その後のアプリケーションの状態変化まで継続的に保証することはできない」という点があります。起動時に検証が成功しても、その後にメモリが書き換えられたりマルウェアが侵入したりした場合、通常のRAではそれを検知できません。かといって、実行中の全ログを永続的に取得しようとすれば、膨大なログデータによってオーバーヘッドが爆発してしまいます。
とある時点のアプリケーションを正しくアテステーションする手法には、業界全体の「コモンプラクティス」が未だ存在していない状況です。この見通しの悪い暗闇に対し、Linux Kernel内部の挙動や低レイヤーソフトウェアの構造まで潜り込んで、1つずつ手探りで道を拓いているのが、今の私たちの開発現場です。
動的なAIエージェント、リアルタイム性への挑戦。Acompany内でのエンジニアとの協調と問題解決
ー 低レイヤーの深い課題にどのように向き合っているのでしょうか?また最近のテーマについても教えてください。
林: CC Labには、櫻井さん・今村さん・加藤さんという非常に優秀なエンジニアが揃っています。現在のマネージャーとしての私の最大のミッションは、「彼らトップエンジニアに難易度の高いコア課題の解決にフォーカスできる環境を作ること」です。お客様とのコミュニケーションや社内調整、細かいタスク処理は私が巻き取り、彼らが100%技術に向き合える体制を整えています。
最近の大きなテーマは、コンフィデンシャル環境下での「AIエージェント」やLLMの実行です。
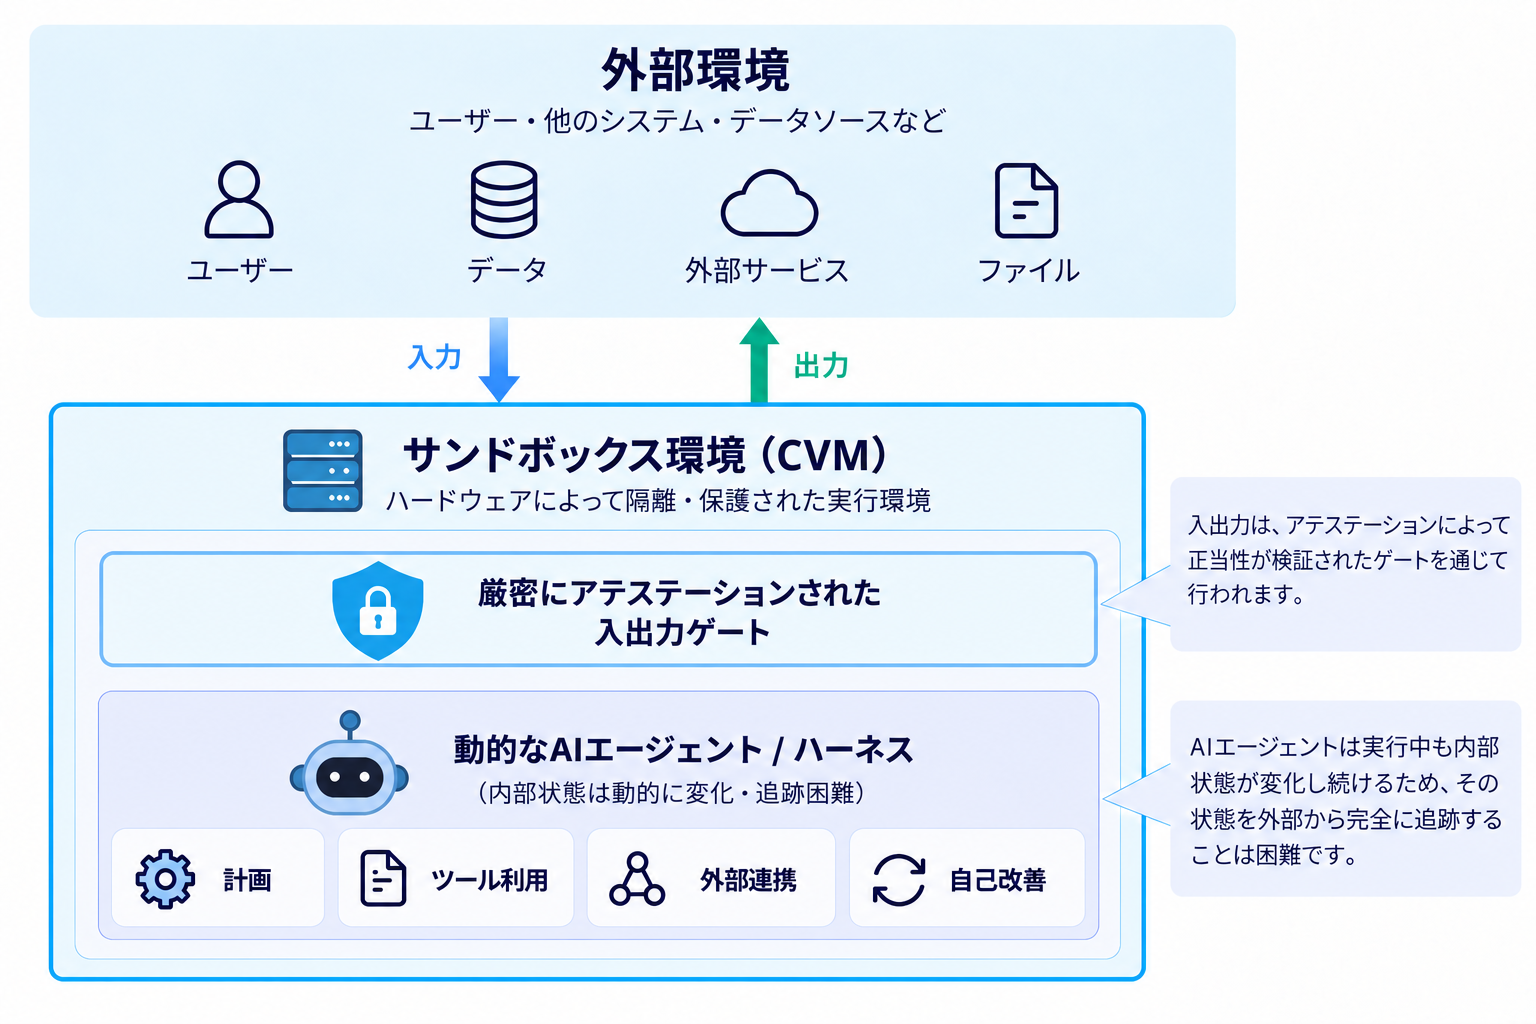
静的なプログラムであれば、起動時のバイナリハッシュを検証すれば済みました。しかし、AIエージェントの処理フレームワーク(ハーネス)や実行状態は動的に変化します。「あるタイミングでリモートアテステーションを行ったとして、その検証結果は一体『どの時点の』ハーネスの状態を保証しているのか?」という問題に直面するのです。
現在は、「内部の動的な変化をすべて追うのは不可能だとしても、サンドボックスの境界線を固め、データが出力される外部インターフェース(計算結果を出す口)が正しく保護された箱であることだけを外部からアテステーションする」といった構造について、検討や仮説検証を進めています。
また、低レイヤーに潜って課題解決を試みる中で、提供されたライブラリやOS、クラウドベンダーのAPIが意図通りに動かない時、「ブラックボックスとして諦める」のではなく、「ライブラリのコードを読み解き、なぜその挙動になるのか原因を追究する必要が出てきます。
アプリケーション側のバグなのか、基盤側の問題なのかを正しく切り分け、必要であればソースコードの裏側まで泥臭く潜り込む。そうした「根源的な課題解決への粘り強さ」を持ち、日々取り組んでいます。
CCの境界線を広げる。「リアルタイム性」への野望
ー 今後の展望や、林さんご自身がこれから挑戦したい「ワクワクするテーマ」について教えてください。
林: CCが活躍できるドメインを、現在のWebクラウドやデータクリーンルームだけに留めず、もっと物理世界やリアルタイム性が求められる領域へ広げていきたいと考えています。
具体的に強く関心を持っているのが、防衛(ドローンなどの無人システム)や製造業(産業ロボットなどのOT機器)といった領域における「リアルタイムに対応したTEE」の追求です。
例えば、ドローンが敵対勢力に奪取された際、内部の重要データや暗号鍵を守るためにTEEの導入が検討されます。しかし、通常のTEEの脅威モデルでは可用性や実行タイミングは保証の対象外であるため、処理のデッドラインを含むリアルタイム性を保証することはできません。また、TEE起因の処理遅延(レイテンシ)により、1ミリ秒を争う制御応答が数ミリ秒に遅延し、制御要件を満たせなくなるリスクがあります。
「現在のハードウェア制限の中で、安全性をどこまで担保しつつ、どのレイヤーでリアルタイム性を保証するか」。これはTEE研究においてまだ十分に検討されていないテーマであり、特許戦略(知財取得)も含めて基礎研究から着手していきたいと考えている非常に大きなアジェンダです。
ー 最後に、この記事を読んでいるエンジニアに向けて、今どのような仲間を求めているかメッセージをお願いします。
林: 私たちが今最も必要としているのは、「Linux Kernel」や「仮想化技術(KVM、QEMU、コンテナランタイム等)」の深いレイヤーを直接触り、実装できるエンジニアです。
単に既存のクラウドインフラやツールを運用・組み合わせるのではなく、VMマネージャーやKernelの挙動そのものをカスタマイズし、自ら意図した機能を組み込めるような低レイヤーの探求心と技術力が求められます。
CCは、まだ技術的に発展途上な領域で、教科書が日々書き換えられています。理論の美しさだけでは解決できない課題に対して、コードとアーキテクチャで泥臭く解を提示していく。この刺激的な環境で、新たな時代のセキュリティ基盤を一緒に作り上げていける方からの挑戦を待っています。
おすすめ記事一覧

DeepTechなAcompanyを支えるコーポレートの軌跡と展望
「記録のための時間」を、患者さんと地域に向き合う時間へ——恵仁会が「Acompany セキュアチャット」で進める、安全な生成AI活用
なぜ今年も「Trust」だったのか——Trust2026を振り返る
Confidential AIの市場をつくる。五十嵐が描く、次世代セールス組織
技術で信頼の境界を再定義する。プロダクトCTOが語る、Confidential AI Suiteの挑戦
KDDI × Acompany|「競争」から「共創」へ。データクリーンルームとConfidential Computingが拓くデータコラボレーションの展望
TEE Anchor: Introducing a Mechanism to Preemptively Block Physical Attacks on TEEs
TEE Anchor: TEEへの物理的攻撃を未然に阻止する仕組み
もはやConfidential Computingはオプションではない ── Confidential Computing Summit 2026 参加報告
自社プロダクトも活用し、AI を開発プロセスの全てに組み込む
入力された情報は学習には使われませんが、念のため個人情報の入力はお控えください。