

【開催レポート】2026年11月4日 Confidential AI Suite(CAS)事業戦略発表会を開催しました
公開日:2026.11.12
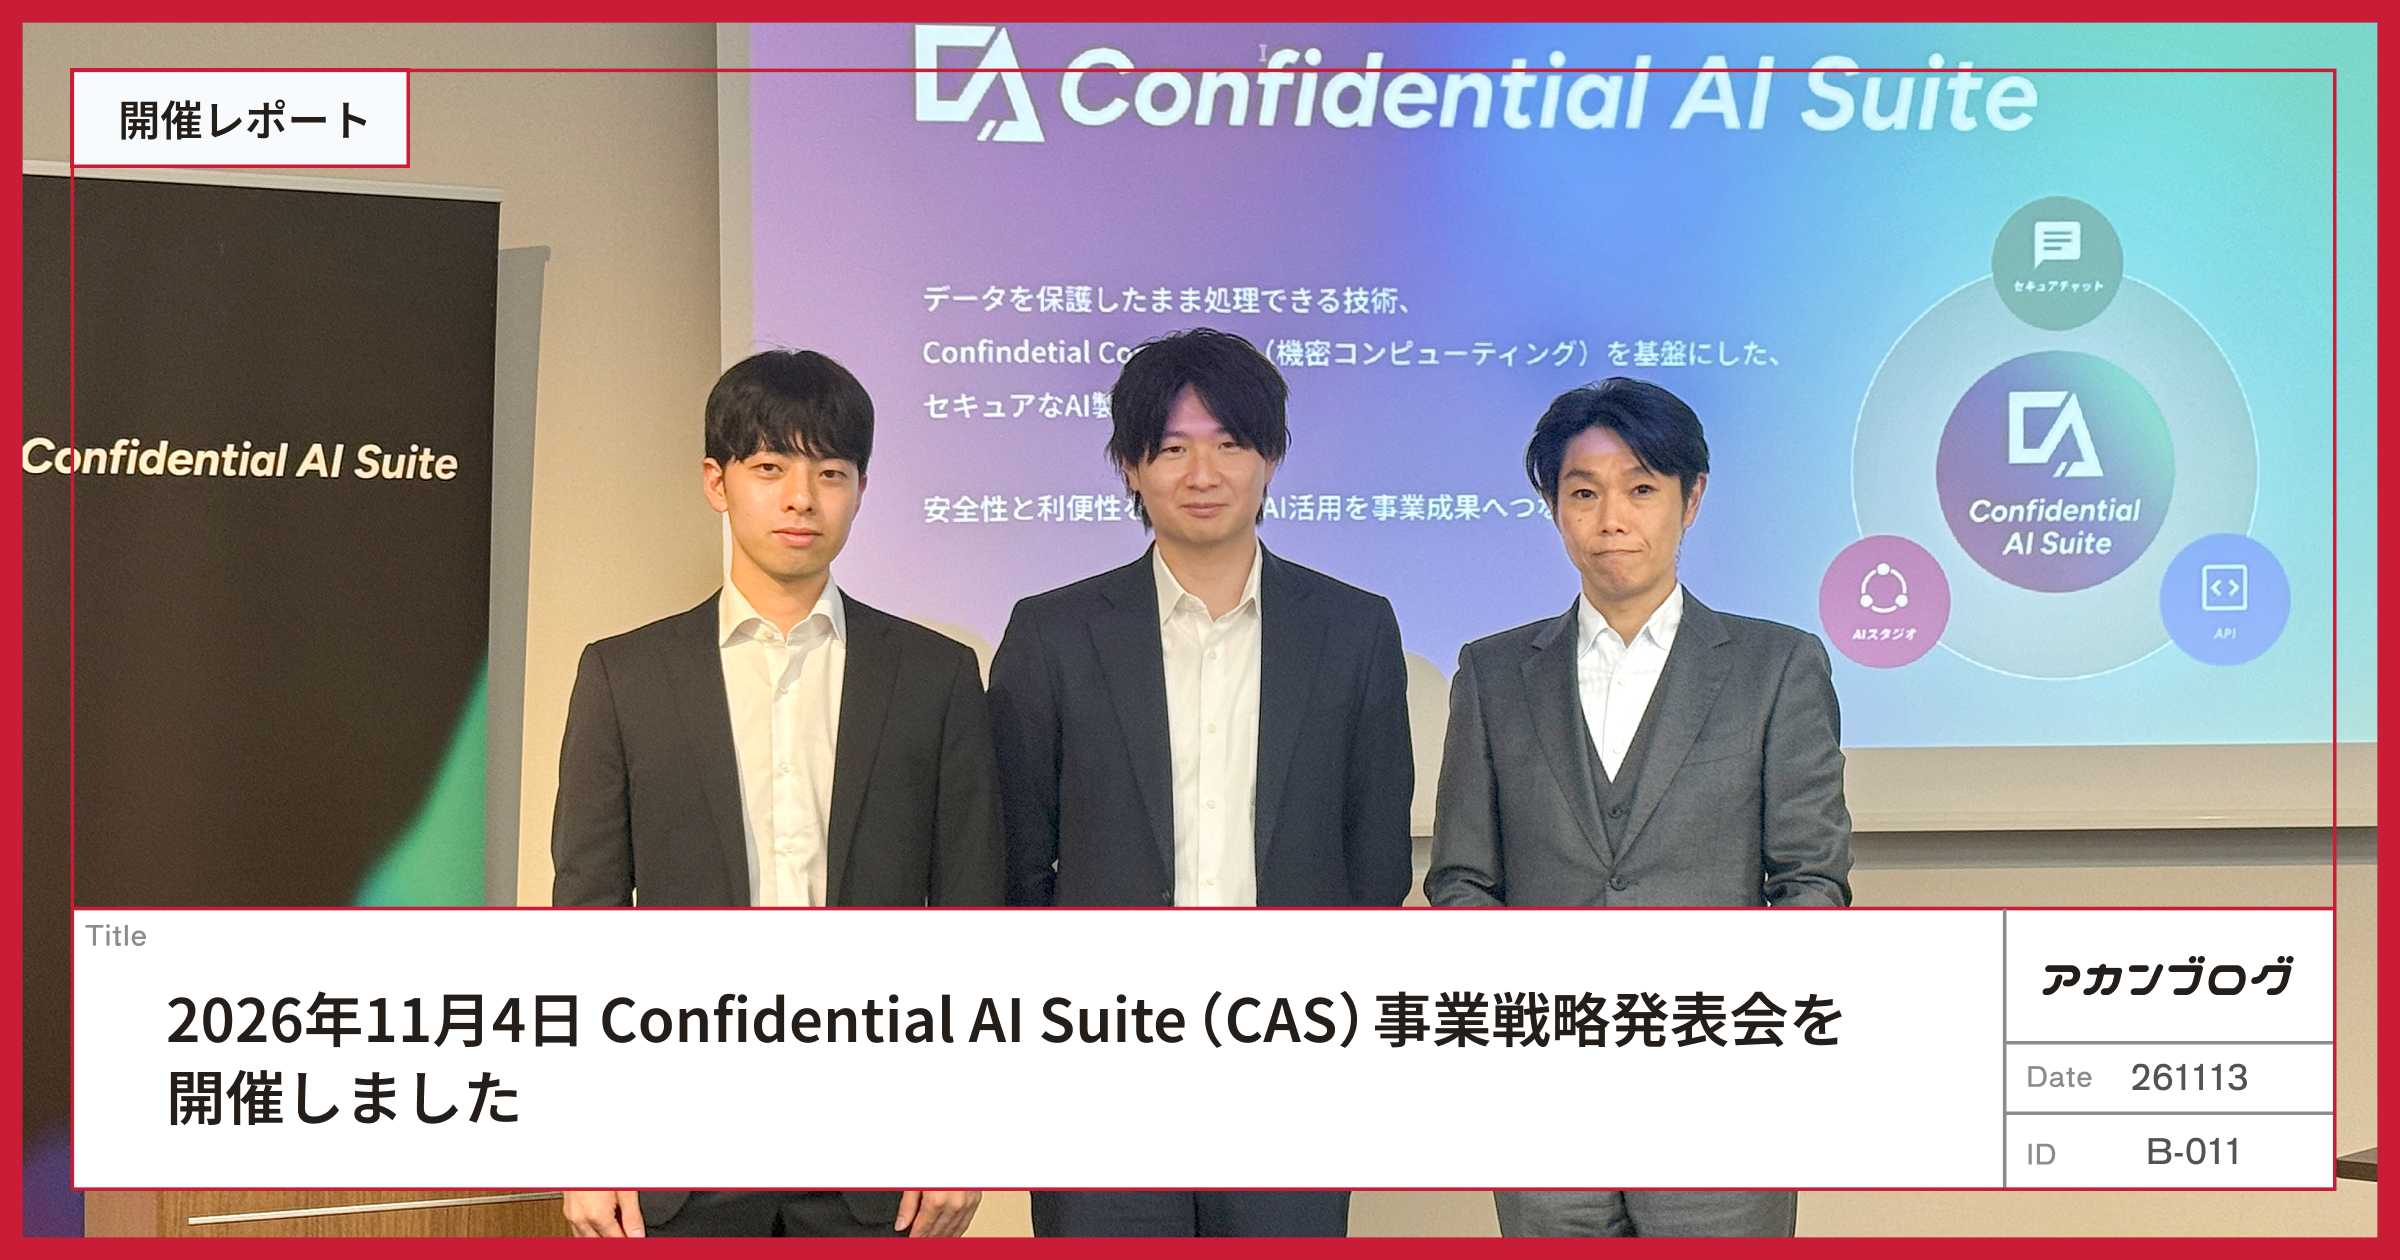
Acompanyは2026年11月4日、AP新橋にて報道関係者向け「Confidential AI Suite(以下 CAS)事業戦略発表会(以下 本発表会)」を開催しました。CASは、Acompanyが強みとするConfidential Computing(機密コンピューティング)を核に、「秘密を守れるAI」を実現する製品群です。
生成AIを業務で使うことが当たり前になる一方で、「AIに渡したデータは、処理されている間も守られているのか」という問いは、まだ多くの企業で見過ごされています。海外では、NVIDIAやApple、OpenAIといったトップランナーが相次いでConfidential Computingを取り入れ、こうした「秘密を守れるAI」が標準になりつつあります。
CASは今年の立ち上げから18社に導入いただき、機密情報を守りながらAIを活用したいという企業のニーズを実感してきました。
こうした背景を踏まえ、Acompanyが「秘密を守れるAI」を通じて実現したい未来と、その実現に向けた事業戦略を広く伝えるため、本発表会を開催しました。
当日は、代表取締役CEOの高橋 亮祐がConfidential Computingと世界の動向を、執行役員の五十嵐 修平がCASの事業戦略を、Tech PdMの平岡 拓海がプロダクトのアップデートを紹介し、あわせて3つの新サービス・機能を発表しました。
【本発表会で公開したニュースリリース】
- オンプレGPUを代替できるゼロデータリテンション対応の機密推論API「Acompany API」を提供開始:https://www.acompany.tech/news/26-1104-1
- Confidential AI Suite、「Acompany セキュアチャット」にエンタープライズ向け管理機能を追加しました:https://www.acompany.tech/news/26-1104-2
- Acompany、全社のAI利用状況と見えていないリスクを可視化する「AI活用状況 簡易診断」を無償で提供開始:https://www.acompany.tech/news/26-1104-3
Confidential Computingと秘密を守れるAIの必要性
高橋からは、Acompanyのコア技術であるConfidential Computingと、それをAIに応用した「Confidential AI(機密AI)」について紹介しました。高橋はAcompanyの代表に加え、業界団体であるプライバシーテック協会の会長として、この領域の社会実装に取り組んでいます。
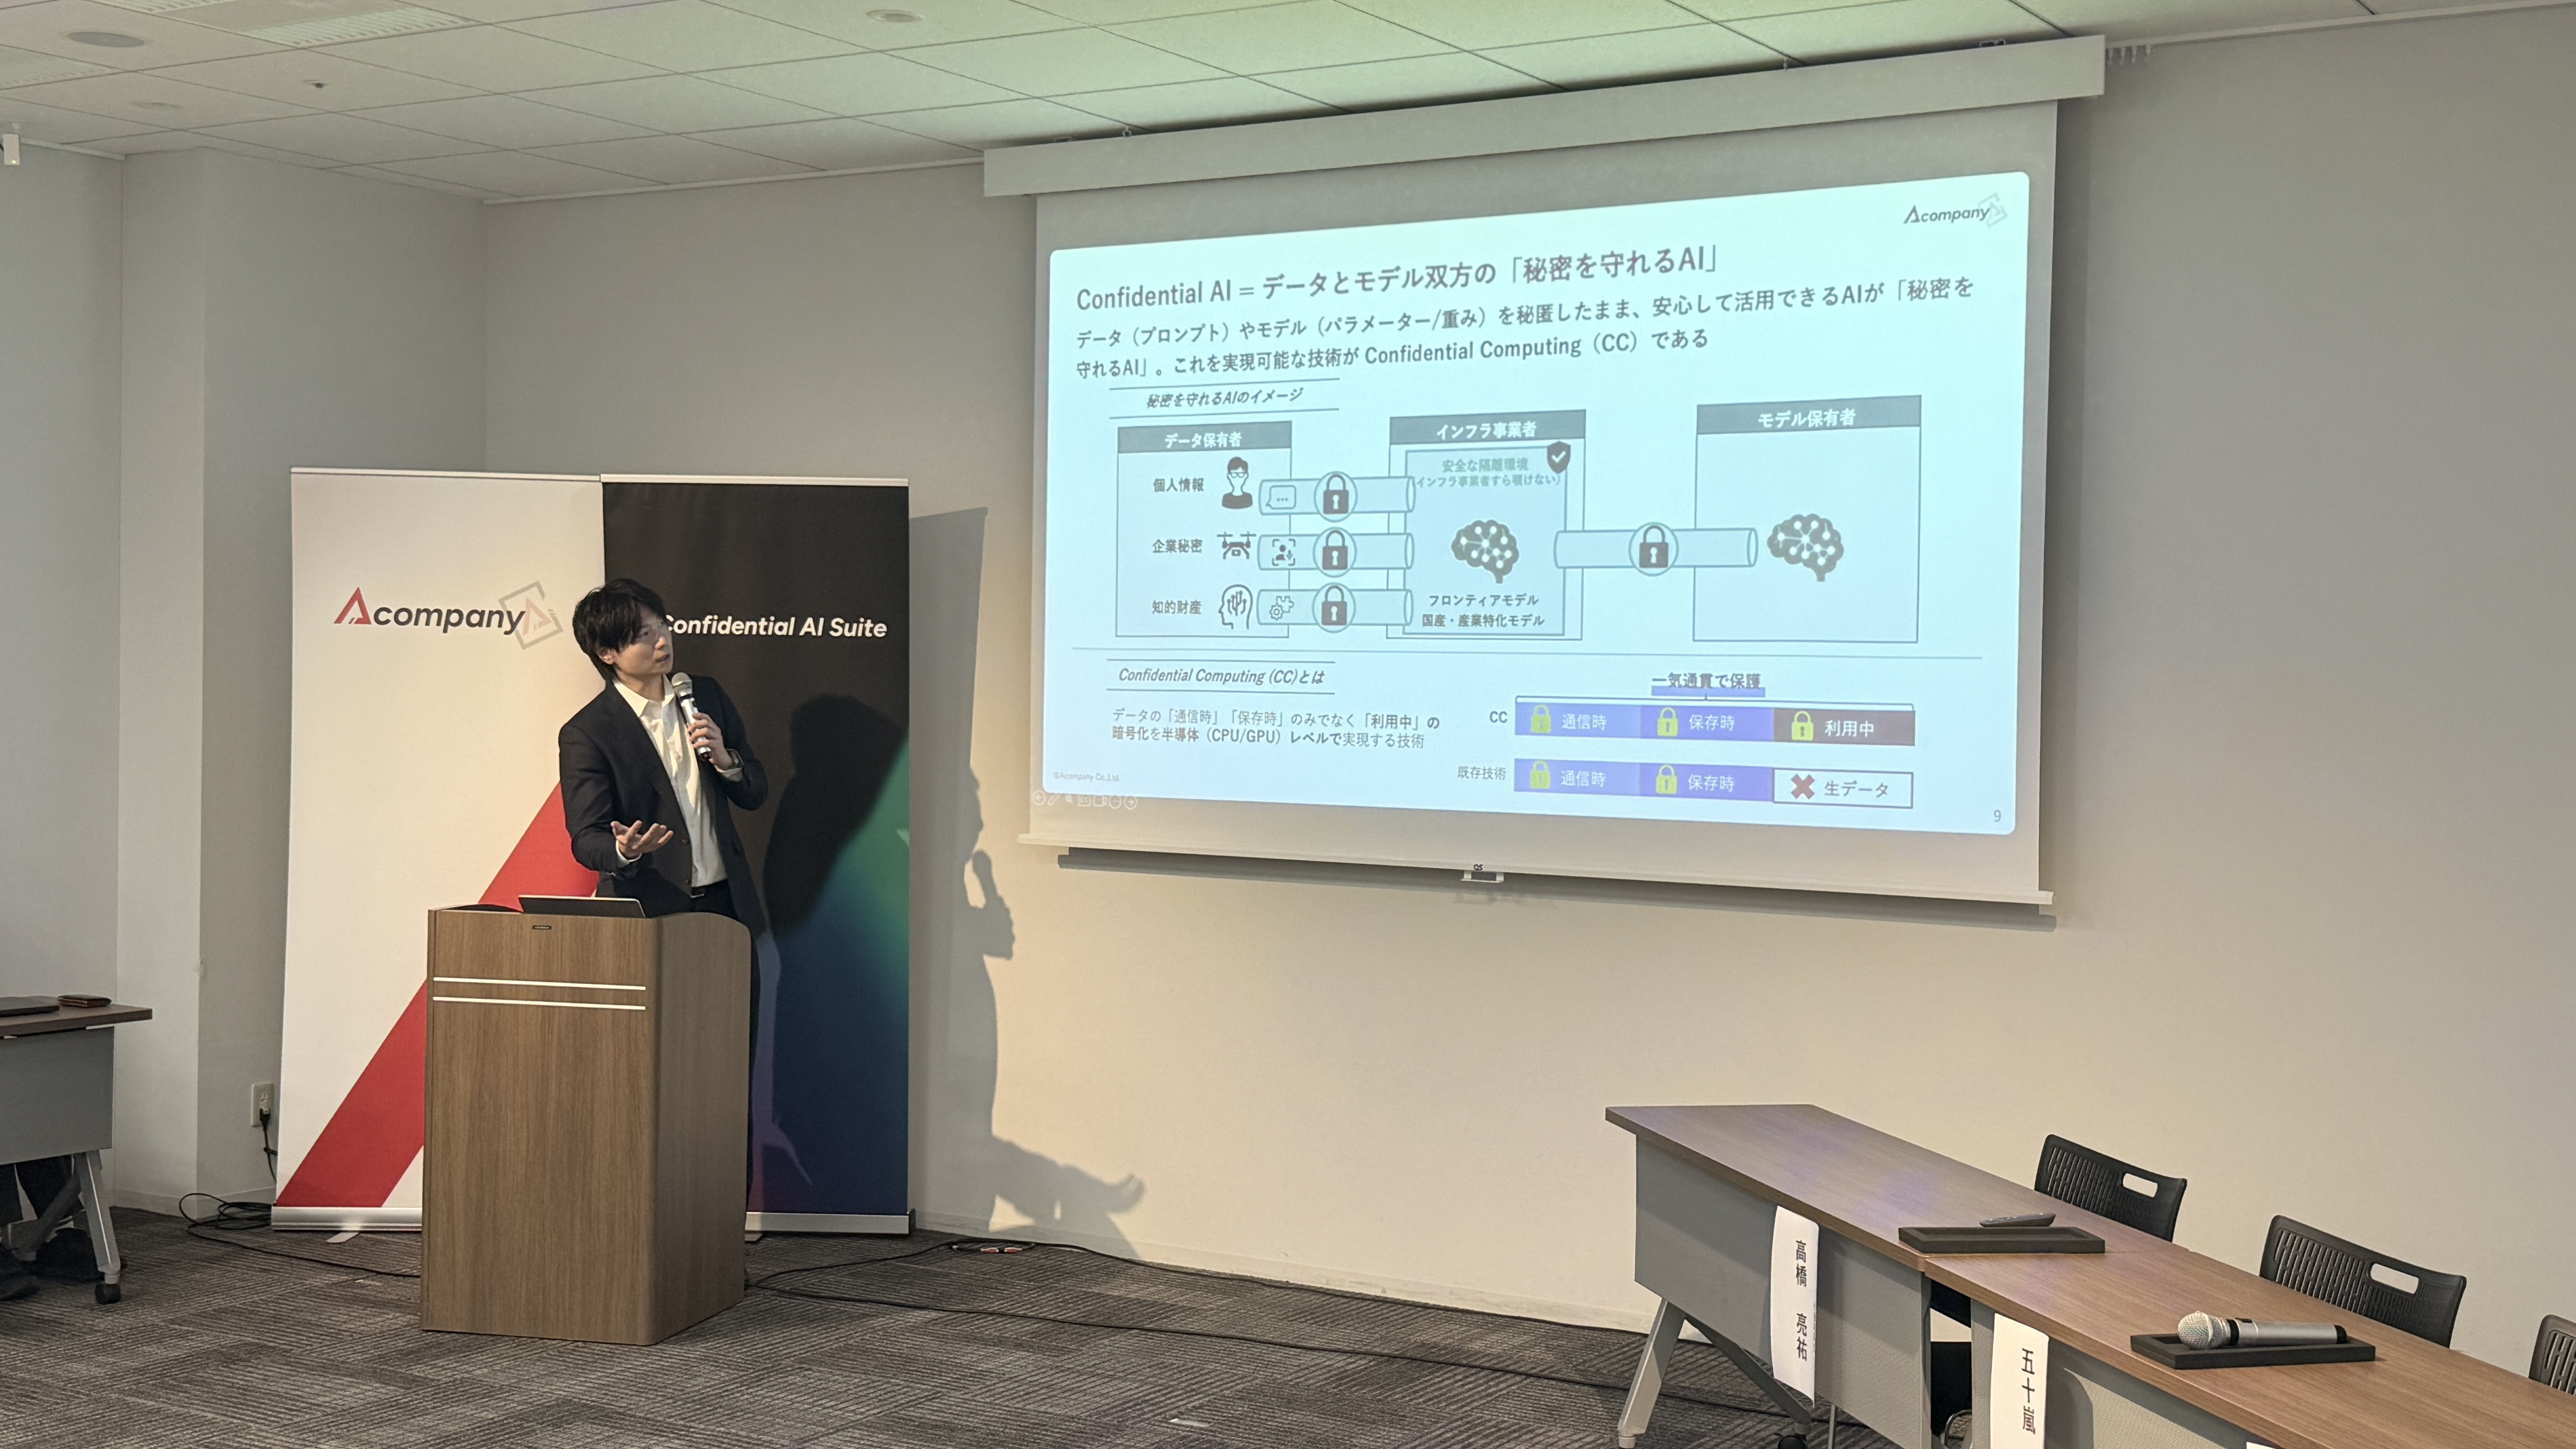
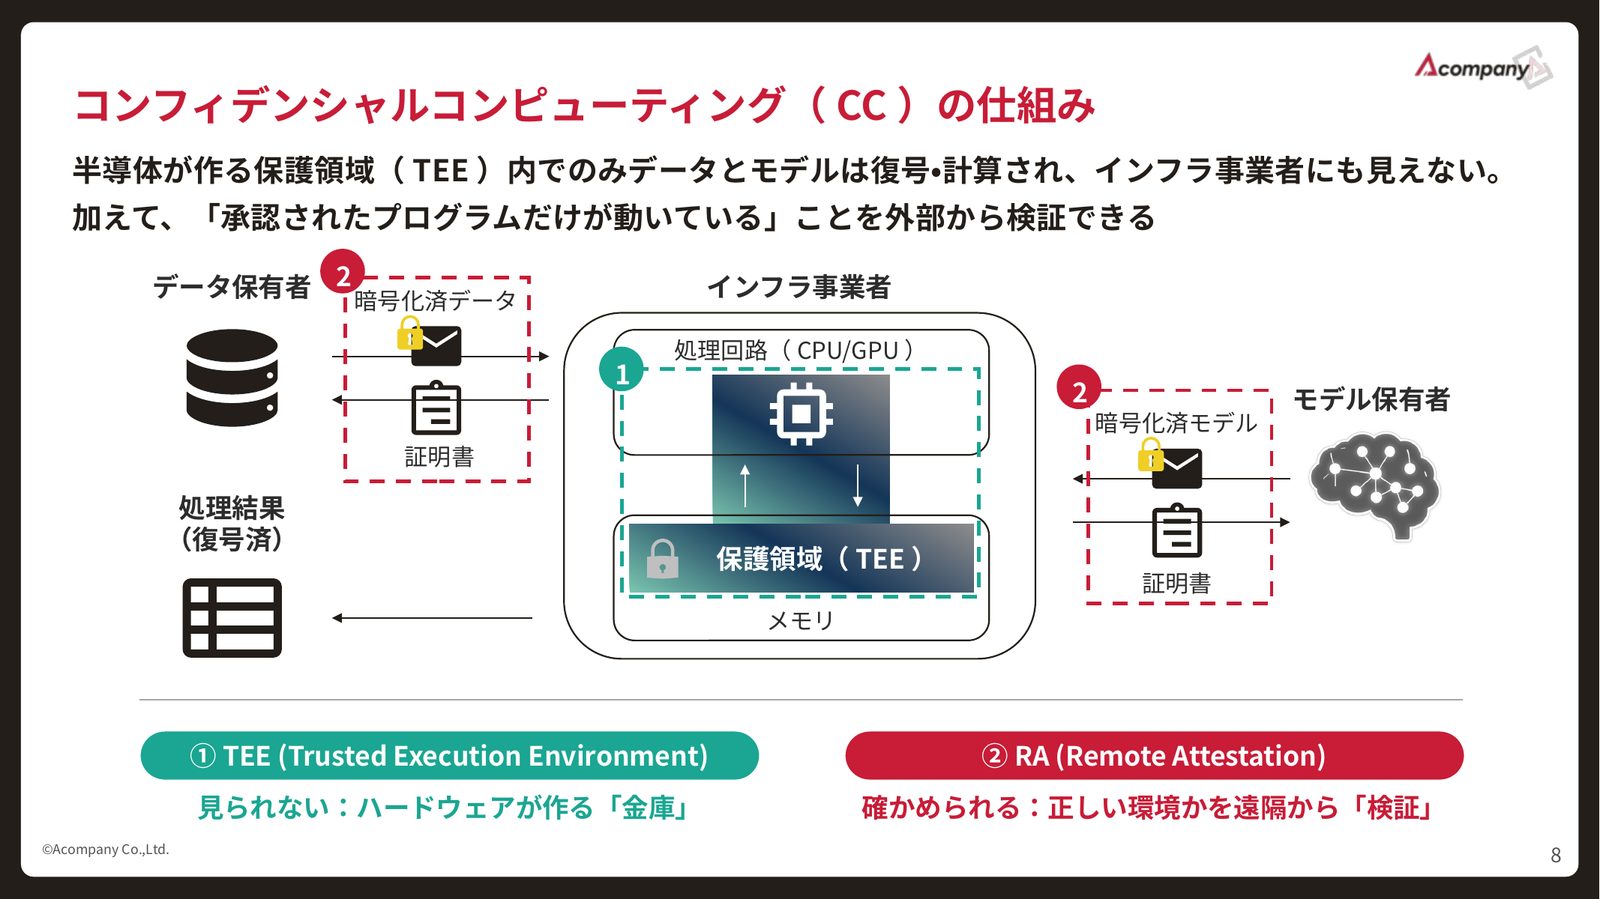
サイバー攻撃が増え、管理者権限を持つ境界の内側にまで攻撃者が入り込むケースも増えるなかで注目されているのが、Confidential Computingです。CPUやGPUといったチップの上にハードウェアレベルで隔離された領域(Trusted Execution Environment、TEE)をつくり、その中で計算処理を完結させます。高橋はこれを「チップの上に金庫を作るような仕組み」と表現し、ソフトウェアの管理者権限を持っていても、処理の中身には技術的にアクセスできないと説明しました。
さらに、金庫の中の処理が改ざんされていないことを外部から検証できるRemote Attestation(RA)と組み合わせることで、機密なまま、かつ検証可能な形で計算処理を完結させられます。
この技術をAIに応用したものが、Confidential AIです。高度なAI活用になるほど、企業は自社の機密情報や、ノウハウそのものともいえるAIへの指示をAIに渡す必要があります。Confidential AIを使えば、機密情報を運用者やインフラ事業者にも開示することなくAIを活用できます。
また、AIモデルを持つ事業者にとっても、モデルの中身はいまや競争の源泉となる知的財産です。データセンターなどにモデルを展開する際、インフラ事業者にパラメーターを盗まれるリスクを下げられる点でも注目が集まっていると述べました。
世界では、ガートナーが2026年の戦略的テクノロジーのトップ・トレンドにConfidential Computingを選出したほか、NVIDIAやAppleが製品・サービスに採用しています。OpenAIは9月のDevDayで関連サービスをプレビュー版として発表し、Anthropicも10月にこの領域を手がける米国企業の買収を発表しました。高橋は、「トップランナーたちがConfidential AIをデファクト化しつつあることが、いまのグローバルの大きな潮流だ」と語りました。
一方で、Confidential Computingは「銀の弾丸」ではなく、正規の権限を持つ人のID・パスワードを盗まれて侵入されるケースなどは防げません。従来のセキュリティの仕組みと組み合わせた多重防御が前提だとしたうえで、これまで守るのが難しかった「処理中」のレイヤーを守れる点にこそ、この技術のユニークさがあると述べました。
AIの「処理中」のデータ、守れていますか?
五十嵐からは、CASの事業戦略について説明しました。
企業の中にはいま、業務を楽にするために意図して導入したAIもあれば、業務システムの裏側で動いているAI、社員が自分の効率化のためにいつの間にか使っている個人利用のAIもあります。五十嵐は、こうした状況だからこそ「AIに関連する情報をきちんと保護できているか」を立ち止まって考える必要があると問いかけました。
お客様からは「必要なAIと守るべきものは管理しているので大丈夫」と言われることも多いといいます。しかし、これまでの情報保護のルールは、データを「保存する」「通信する」ときに守ることが前提でした。AIによって、ここにデータを「処理する」場面が加わります。処理中もデータが保護されているかという観点は、気づかれていない、あるいは気づいていても見逃されています。
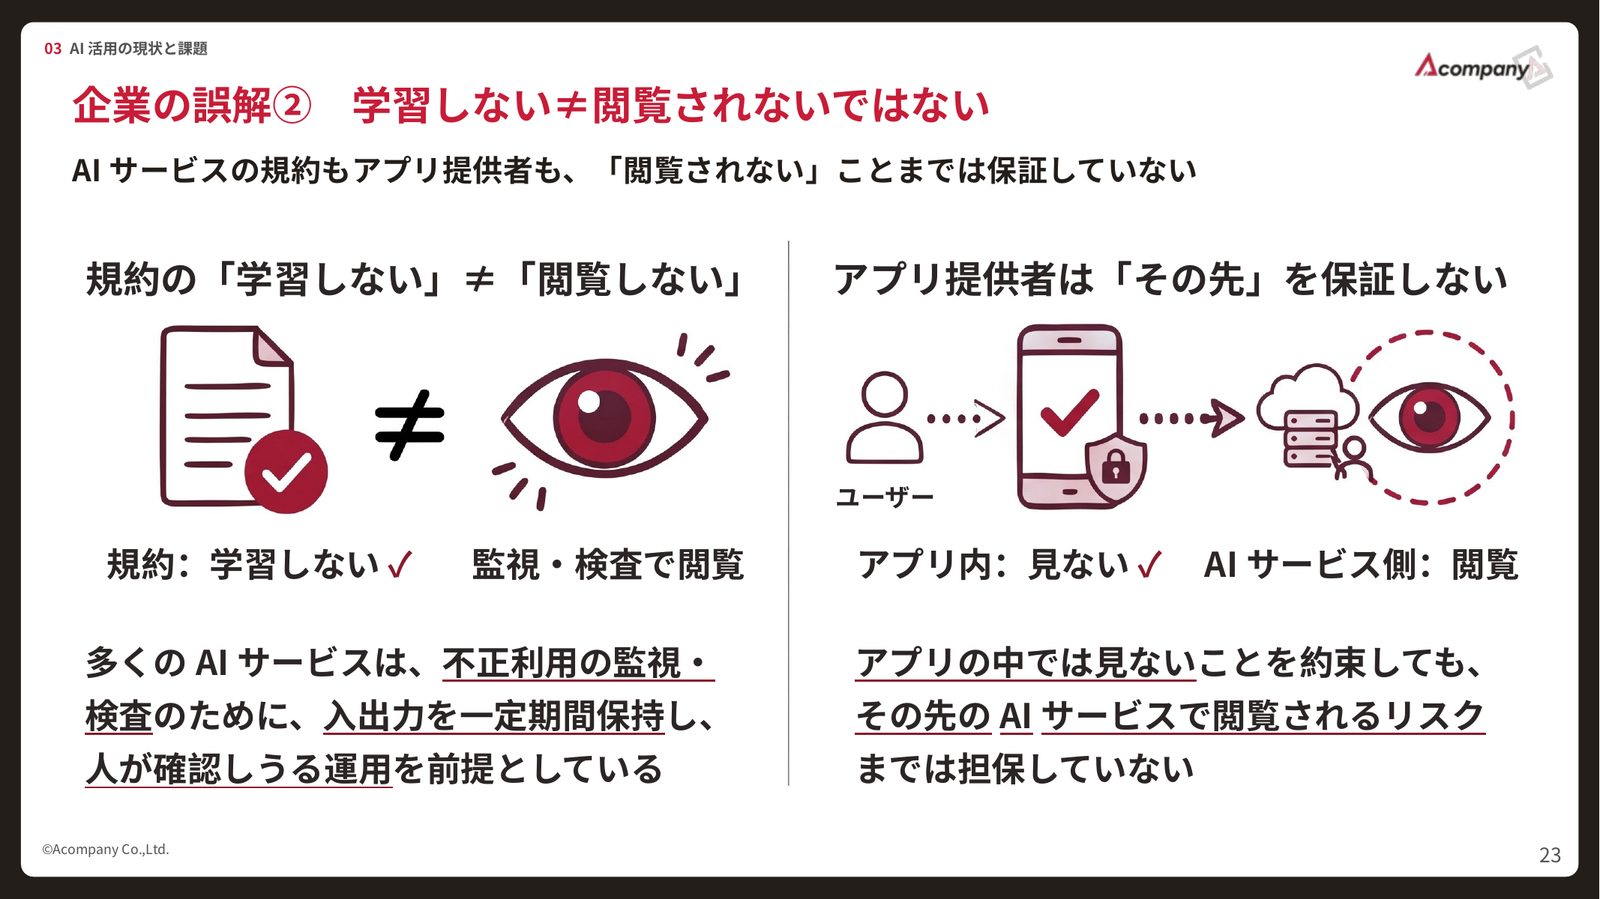
もうひとつの落とし穴が、「学習されない」ことと「閲覧されない」ことの混同です。多くのAIサービス提供者にとって、プロンプトや推論データを検査のために閲覧することはむしろ当たり前になっています。国内のAIアプリを使っている場合でも、その裏で接続している外部AIのAPIで同じことが起こりえます。せっかく自社システムの中で暗号化して守ってきても、外部では簡単に見られる状態になっているのが実態だとし、運用者であるAcompany自身ですら見られない環境でAIを提供することへのニーズを語りました。
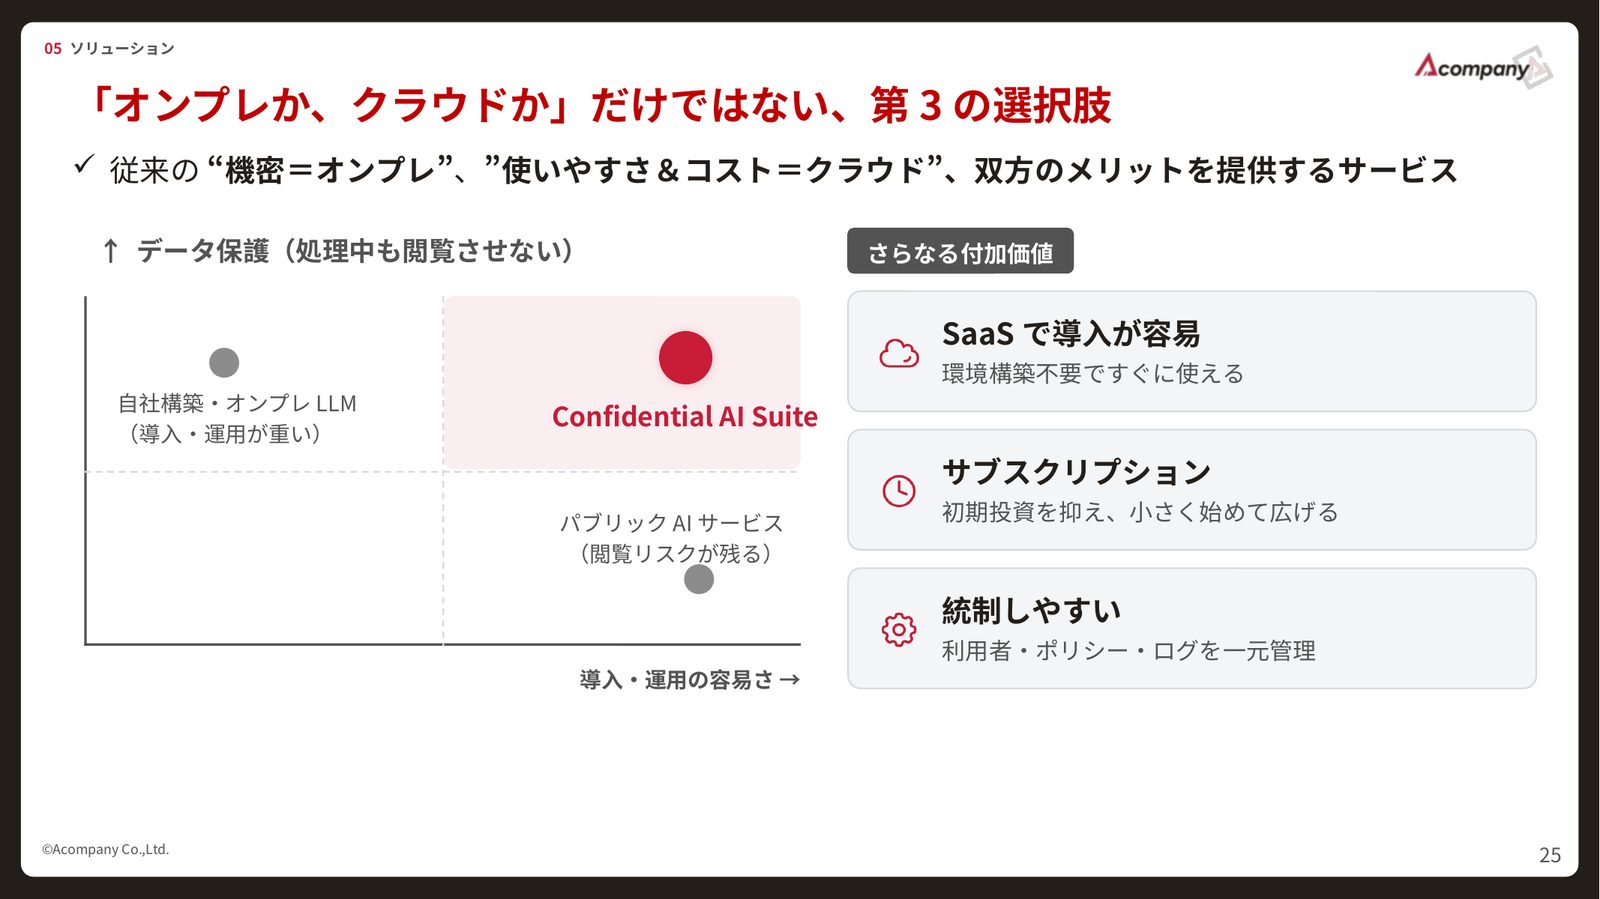
これまで、誰にも見せられないデータをAIで扱うには、オンプレミスで環境を構築するしかありませんでした。CASは、クラウドならではの価格や柔軟性といった利便性を保ちながら、オンプレミスのような秘匿性を実現する「第3の選択肢」になります。
導入企業の利用目的は、①個人情報など秘匿性の高いデータの活用、②業務委託など外部人材が多い業務での「ルールで縛るよりも技術で縛る」運用、③シャドーAI対策の3つに大きく分かれます。医療・製造・金融など要配慮個人情報を扱う企業、コールセンター・BPO事業者、インシデントを受けてAIセキュリティを強化したい企業を主なターゲットに、チャットにとどまらずAPIなどを通じた業務システムとの連携や自動化にも広げていきます。
最後に五十嵐は、自社のAIは本当に守られているのか、どの業務は自由に使ってよく、どの業務は秘匿性を守るべきかを見極めるアセスメントがまず必要だとして、「AI活用状況 簡易診断」の無償提供開始を発表しました。AIを使ったヒアリングでAIの活用状況や扱っているデータを把握し、NISTのフレームワークなどに照らしてリスクを診断したうえで、どのようなサービスを使っていくのが適切かを提案します。
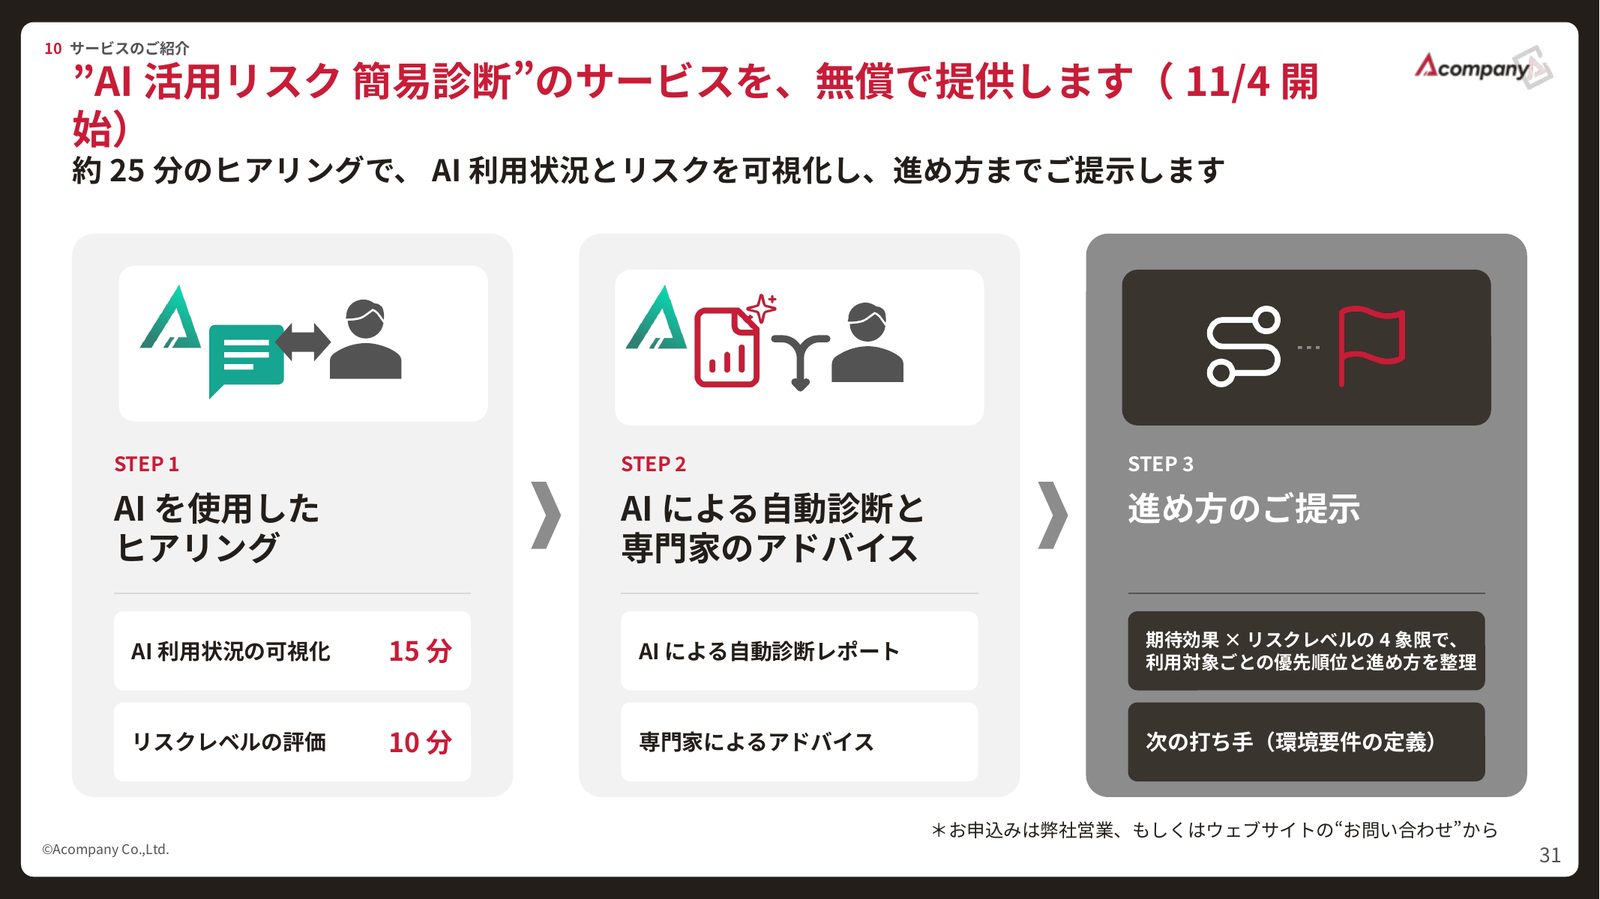
詳細は、「Acompany、全社のAI利用状況と見えていないリスクを可視化する「AI活用状況 簡易診断」を無償で提供開始」をご確認ください。
https://www.acompany.tech/news/26-1104-3
「Acompany API」の提供開始とセキュアチャットの機能アップデート
平岡からは、CASのプロダクトアップデートを紹介しました。
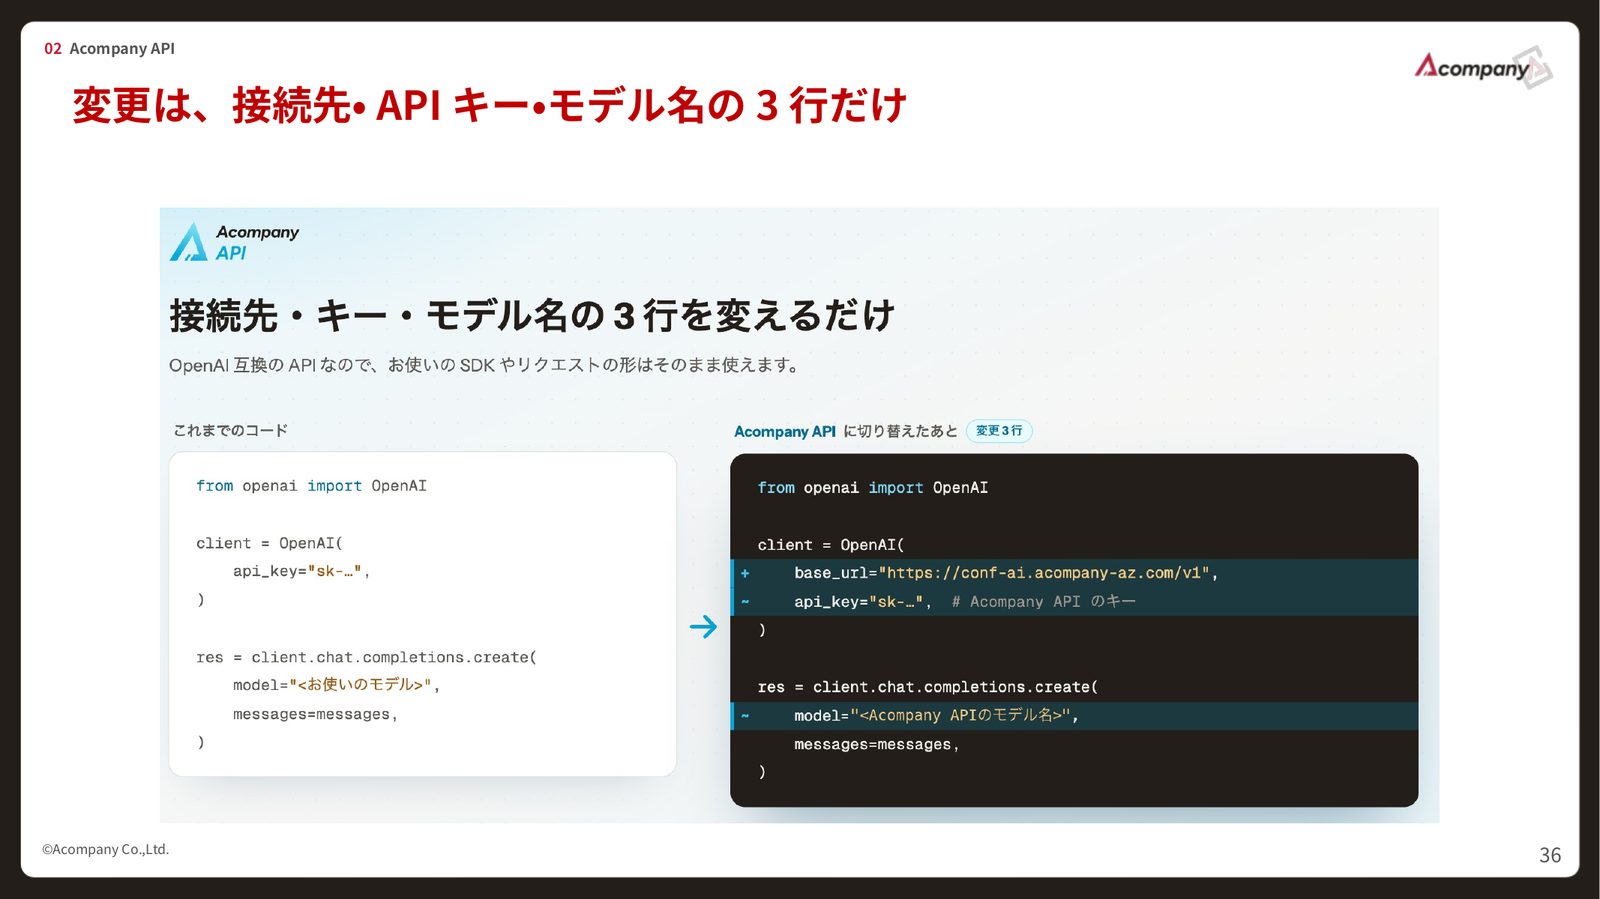
11月4日より提供を開始した「Acompany API」は、既存のサービスにConfidential Computingを組み込める、Confidential Computing環境の中で推論を行う新しいAPIサービスです。
機密データをAIで扱おうとすると、まず思い浮かぶのはローカルLLMですが、GPUの調達や運用保守に大きな時間とコストがかかります。Acompany APIであれば、インフラの管理やモデルのアップデートはAcompanyが担うため、主要なオープンウェイトモデルをその日から使い始められます。
Confidential Computing環境で動作するため、運用者であっても中身を見ることはできず、プロンプトと応答も保存しない設計です。OpenAI互換・Anthropic互換のため、CodexやClaude Codeなど使い慣れたツールから、接続先・APIキー・モデル名を変えるだけで利用できます。社外に出せないソースコードを使った開発や脆弱性診断など、さまざまなユースケースを想定しています。
詳細は、「オンプレGPUを代替できるゼロデータリテンション対応の機密推論API「Acompany API」を提供開始」をご確認ください。
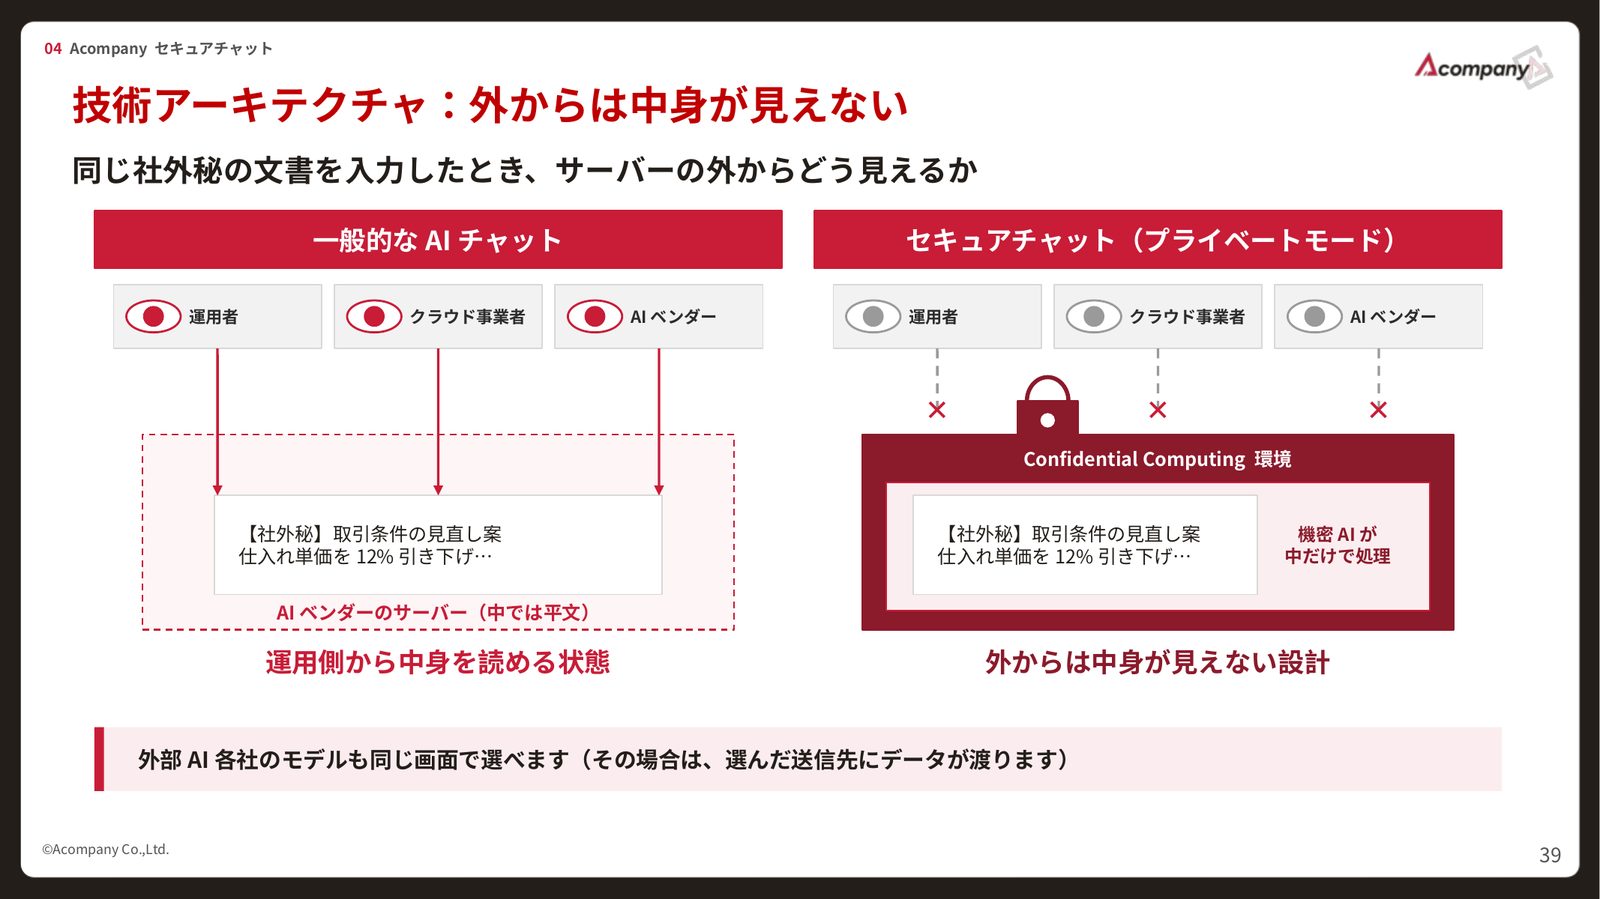
続いて紹介したのが、機密情報であってもそのままAIに渡して業務に使える「Acompany セキュアチャット」です。裏側にはAcompany APIを搭載しており、プライベートモードではConfidential Computing環境の中で処理するため、運用者やクラウド事業者からも中身が見えない設計です。Gemini、ChatGPT、Claude、Grokといった外部AIも、マスキングをかけたうえで利用できます。
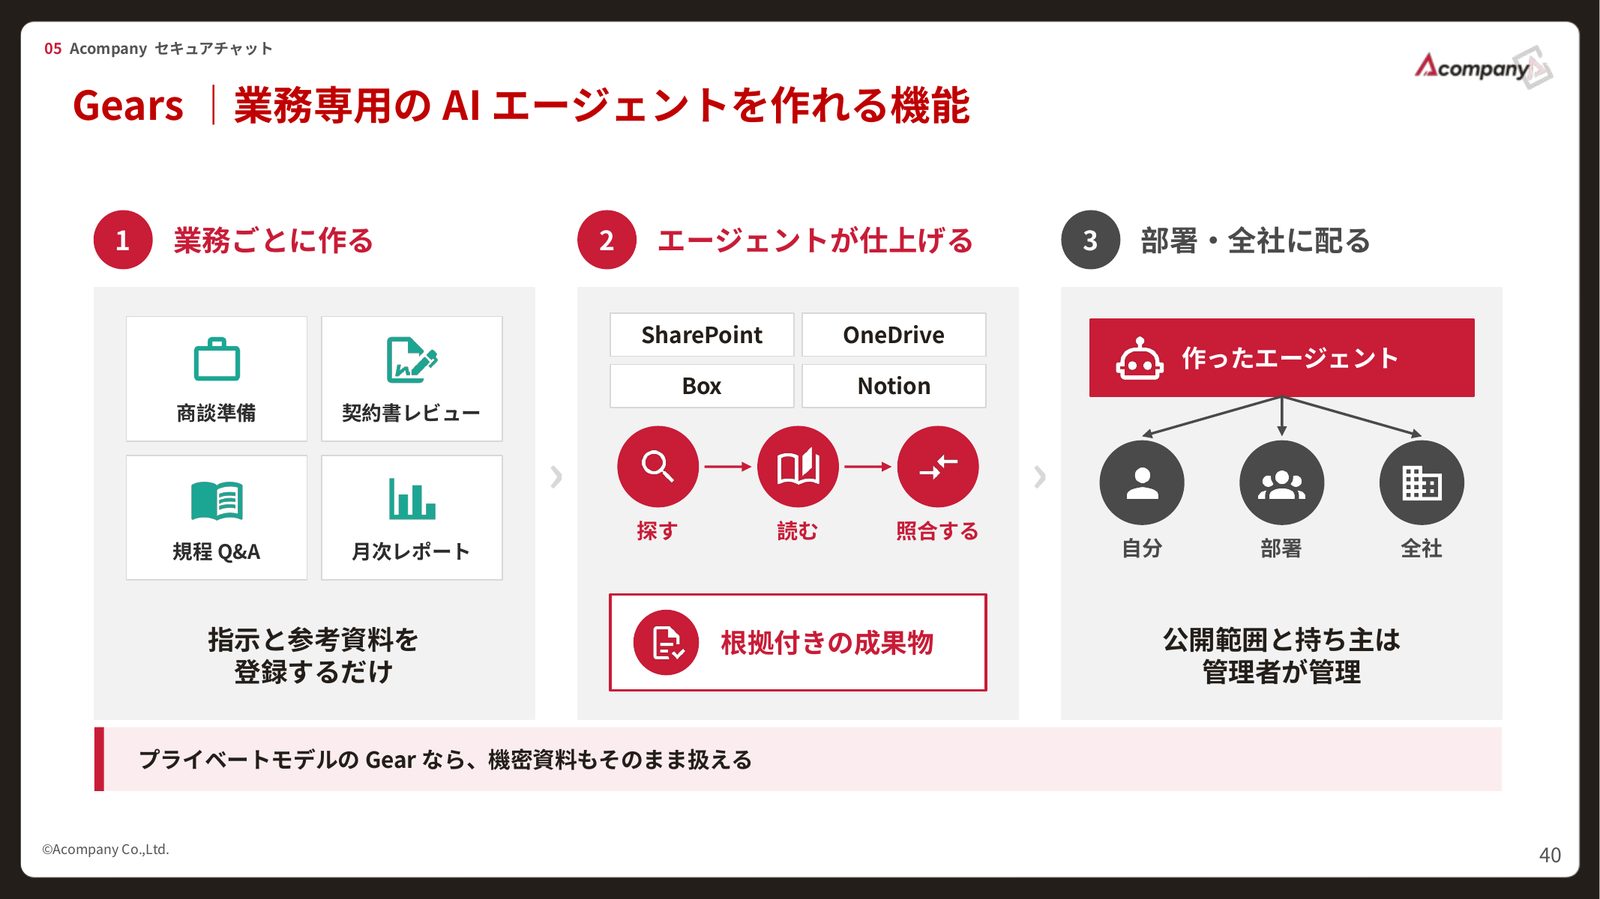
使い勝手の面では、商談準備や契約書レビューなど業務ごとに専用のAIエージェントを作り、部署や全社に配れる「Gears」を備えています。
また、今回あわせてエンタープライズ向け管理機能の追加を発表しました。平岡は、数千人規模の全社展開では「管理者1人では管理しきれない」「誰がどのAIエージェントを作り、どこに配ったか見えない」「シャドーAIが広がる」「情報システム部門の審査を通らない」という4つの壁があると指摘。グループ管理やシングルサインオン、操作履歴など6つの機能でこれらに応えます。
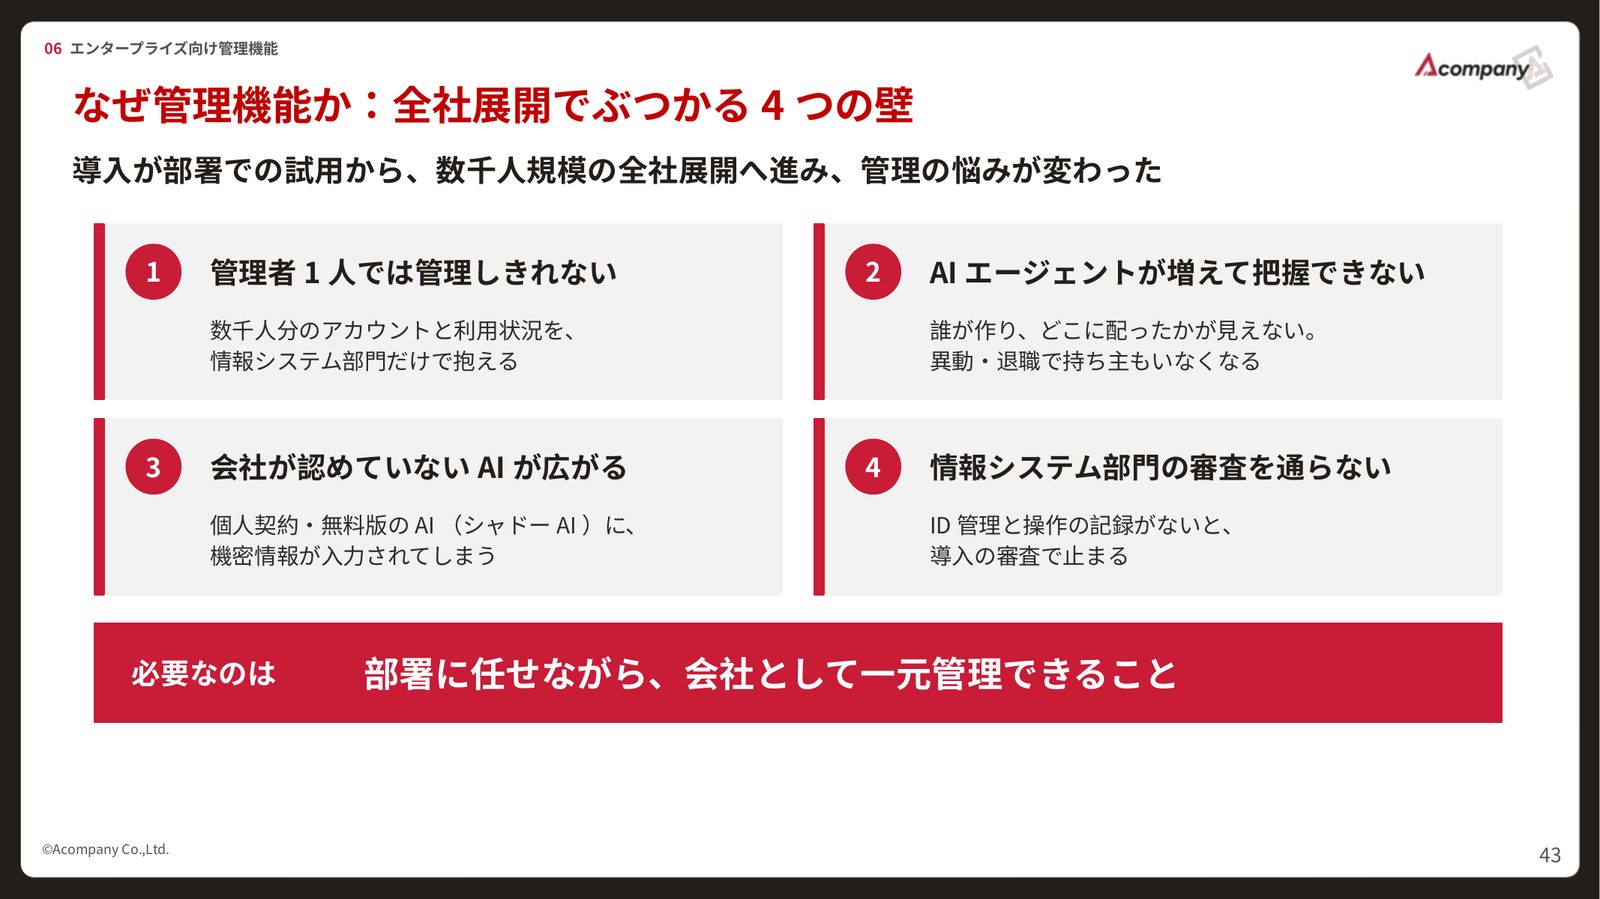
詳細は、「Confidential AI Suite、「Acompany セキュアチャット」にエンタープライズ向け管理機能を追加しました」をご確認ください。
おわりに:「秘密を守れるAI」を当たり前に
今回の発表会を通じて伝えたかったのは、「AIを使うか、データを守るか」という二択は、もう終わりにできるということです。
CASは今後も、チャットからAPIを活用した業務システムとの連携まで、企業のさまざまな業務に「秘密を守れるAI」を広げていきます。セキュアチャットでは、人事システムとのアカウント自動連携(SCIM)や、Outlook・Teams・Google Workspaceとの連携なども検討しており、企業が安全かつ柔軟にAIを活用できる環境づくりを進めていきます。
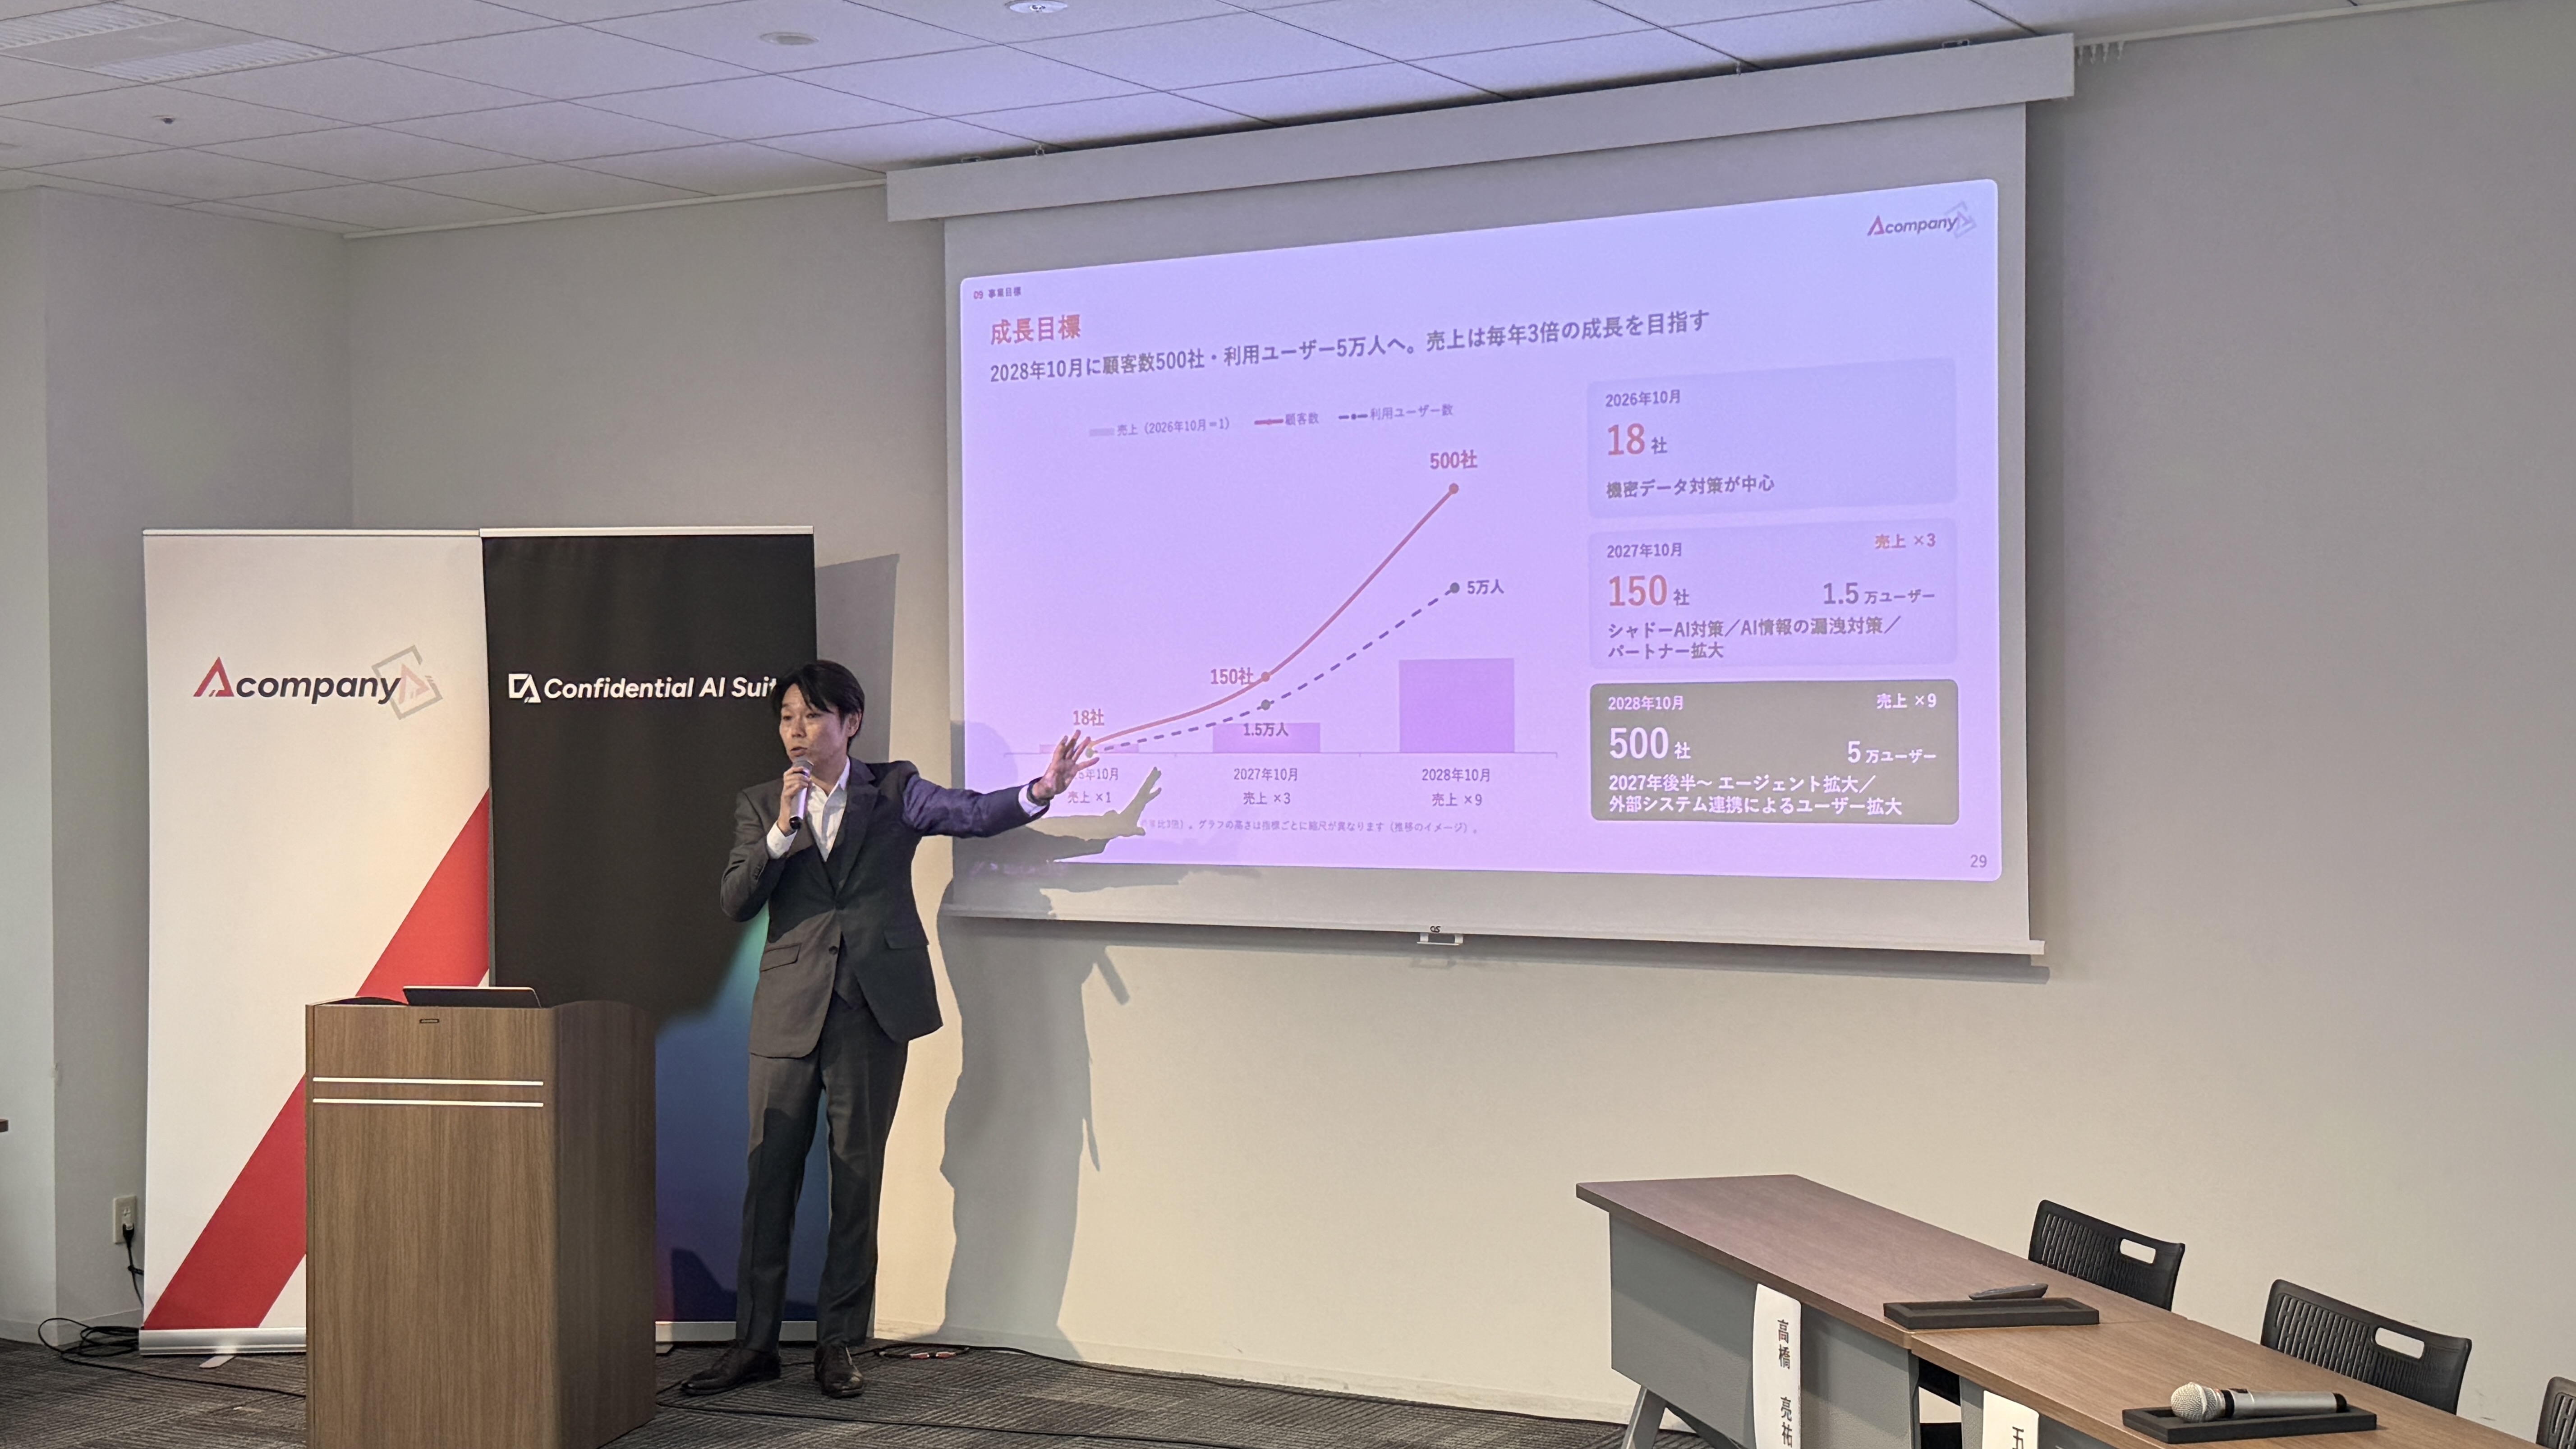
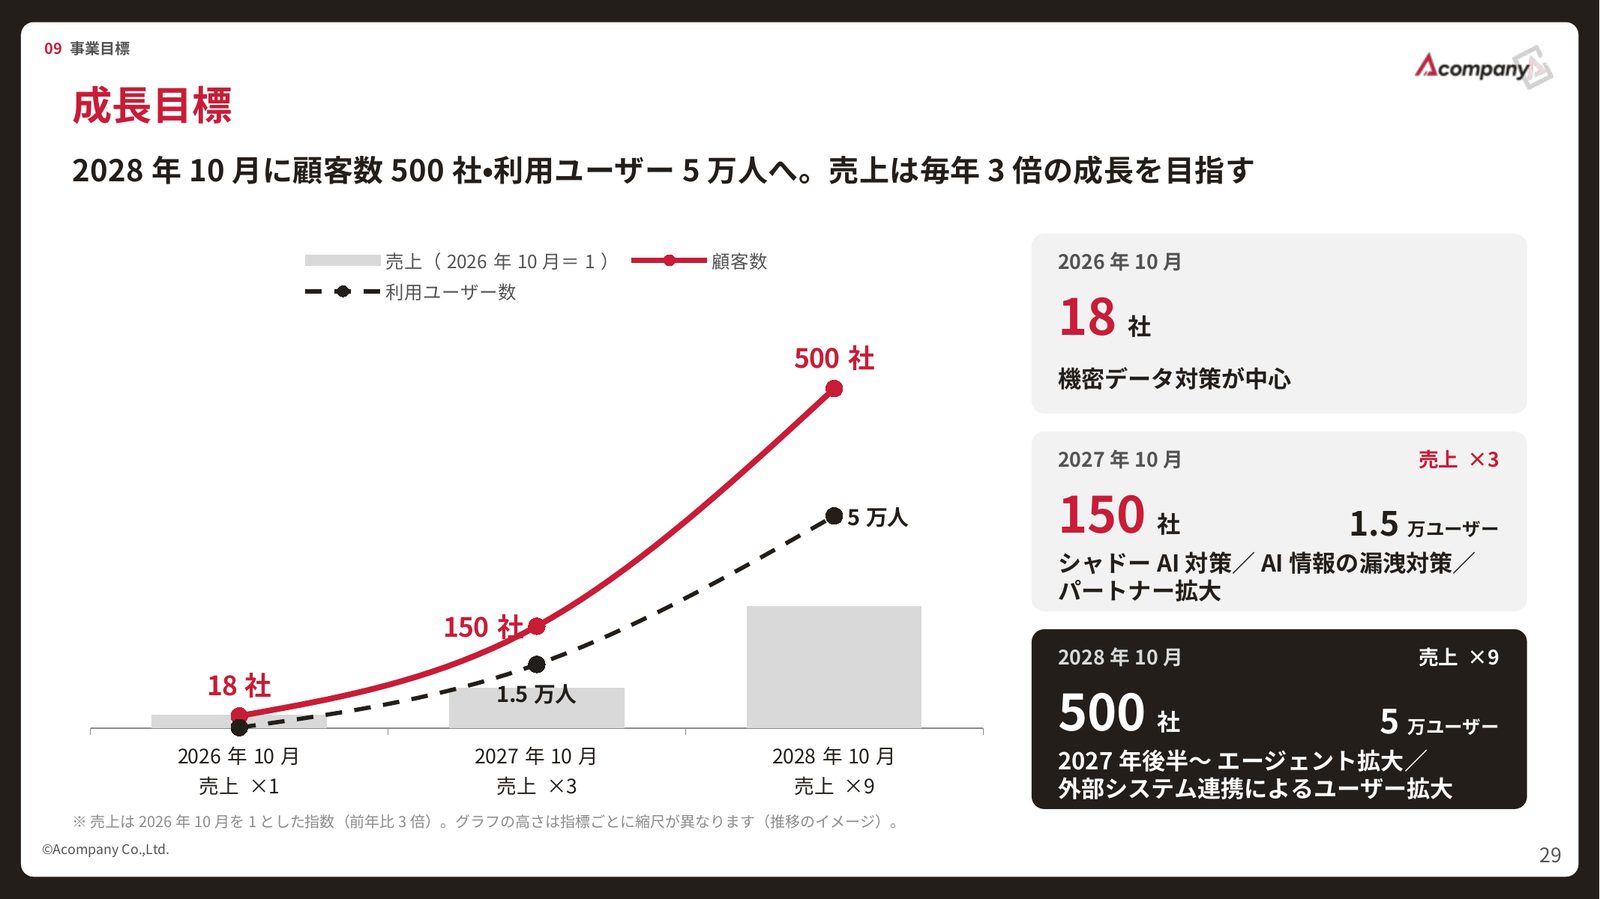
そして、2027年10月に150社・1.5万ユーザー、2028年10月に500社・5万ユーザーへの拡大を目指します。
「自社のAI利用は本当に守られているのか」が気になった方は、まずは無償の「AI活用状況 簡易診断」からお気軽にご相談ください。
なお、本発表会の一部はYouTubeでも公開しています。ぜひあわせてご覧ください。
WRITER
Hikaru HamadaAcompany / 広報・プロジェクトマネージャー
社内外を巻き込んだプロジェクトを推進。広報のほか、Public Affairs、プライバシーテック協会事務局を担当
おすすめ記事一覧

「AIはツールではなくパートナー」──従業員6名の製造業が選んだ、安全なAI活用
「セキュリティの正しさをHumaneにする旅」——研究者・櫻井が9年間TEEに挑み続ける理由
”使いたい”に応える安全な選択肢を。ゴールドウインが「Acompany セキュアチャット」を選んだ理由
コンピュータの原理に触れるような感覚——加藤が幾何学(トポロジー)研究からTEEの世界へ進んだ理由
数学研究者・今村がConfidential Computingに挑む中で見えた、Attestationの奥深さ
コモンプラクティスがまだない ——TEEを"実際に動かす"ために、CC Labが解いている問題
DeepTechなAcompanyを支えるコーポレートの軌跡と展望
「記録のための時間」を、患者さんと地域に向き合う時間へ——恵仁会が「Acompany セキュアチャット」で進める、安全な生成AI活用
なぜ今年も「Trust」だったのか——Trust2026を振り返る
Confidential AIの市場をつくる。五十嵐が描く、次世代セールス組織
入力された情報は学習には使われませんが、念のため個人情報の入力はお控えください。